一、機能紹介
企業ネットワークでは、従業員が利用するための特定のルーティング出口が必要になることがあります。ここでは、ZeroTier One ネットワークを使って特定のルーティング出口を設定する方法を紹介します。
ZeroTier One はオープンソースのアプリケーションで、ピアツーピアの暗号化によって各拠点のネットワーク通信をつなぎ、安全なネットワーク通信を実現できます。
本記事では、ZeroTier One ネットワークでルーティング出口を設定する方法を紹介します。
二、前提条件
本記事のすべての作業を行う前に、次のものを用意しておく必要があります。
- Ubuntu 20.04 が動作するサーバー。このサーバー上に sudo 権限を持つユーザーも必要です。
- ZeroTier One のアカウント。ZeroTier One の公式サイトにアクセスし、アカウントを登録してください。
- ZeroTier One を設定済みのローカルルーター。ルーターをまだ設定していない場合は、ZeroTier One で遠隔拠点を結び子会社のネットワークを接続するを参考に設定してください。
これらの前提条件がそろえば、本記事の内容に進むことができます。
三、手順
-
ZeroTier One をインストールします。公式サイトの案内に従ってインストールすれば大丈夫です。
curl -s https://install.zerotier.com | bashZeroTier One のルーター上で ZeroTier One ネットワークを設定します。
zerotier-cli join <ZeroTier One 网络 ID>ZeroTier One の管理ページにアクセスし、このページでこのサーバーの ZeroTier One ネットワークへの接続を許可し、サーバーの IP アドレスを設定します。 本記事では、サーバーの IP を
10.0.0.1/24、ZeroTier One がサーバーに割り当てる IP アドレスを10.1.1.1/24として説明します。 -
サーバーで Linux カーネルのパケット転送機能が有効になっているか確認します。
sudo sysctl -a | grep net.ipv4.ip_forward有効になっていない場合は、有効にする必要があります。
sudo sysctl -w net.ipv4.ip_forward=1 -
iptablesルールを設定します。ip addrコマンドでネットワークインターフェース名を確認します。出力は次のとおりです。1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000 link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00 inet 127.0.0.1/8 scope host lo valid_lft forever preferred_lft forever inet6 ::1/128 scope host valid_lft forever preferred_lft forever 2: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc mq state UP group default qlen 1000 link/ether 00:0d:7a:c9:0f:62 brd ff:ff:ff:ff:ff:ff inet 10.0.0.1/24 brd 10.0.0.255 scope global eth0 valid_lft forever preferred_lft forever inet6 fe80::20d:3aff:fec9:f57/64 scope link valid_lft forever preferred_lft forever 3: zt0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 2800 qdisc fq_codel state UNKNOWN group default qlen 1000 link/ether 5a:89:77:77:77:77 brd ff:ff:ff:ff:ff:ff inet 10.1.1.1/24 brd 10.1.1.255 scope global zt0 valid_lft forever preferred_lft forever inet6 fe80::5889:7777:7777:7777/64 scope link valid_lft forever preferred_lft foreveriptablesルールを追加します。設定は次のとおりです。sudo iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE sudo iptables -A FORWARD -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT #允许服务器的网卡 eth0 转发所有来自 ZeroTier One 的流量 sudo iptables -A FORWARD -i zt0 -o eth0 -j ACCEPTiptablesルールはサーバーの再起動後に失われるため、ここではiptables-persistentをインストールしてルールを永続化します。sudo apt install iptables-persistent sudo netfilter-persistent saveサーバーの再起動後にトラフィックが転送されない場合は、
iptablesルールが保存されているか確認してください。 -
ZeroTier One の管理画面にアクセスし、このページでルーティングが必要な IP 範囲を設定します。ここでは
8.8.8.0/24を例にします。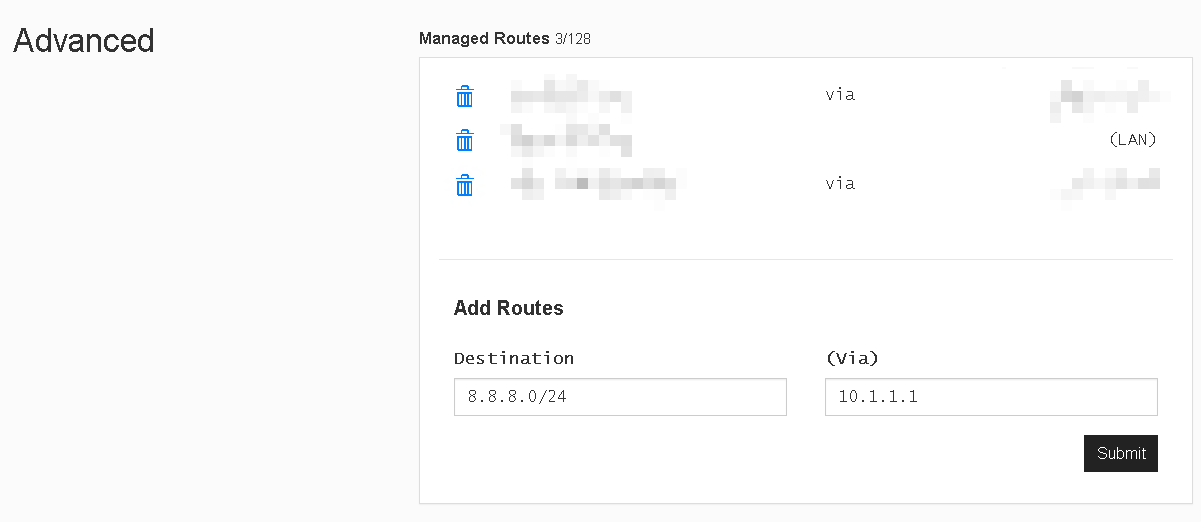
-
次に、ZeroTier One のクライアントソフトウェアがデフォルトルートのトラフィックを扱えるように設定します。これによりクライアントのルーティングが変更され、ZeroTier One のネットワークへルーティングされるようになります。ここではローカルルーター上で次を実行します。
sudo zerotier-cli set <ZeroTier One 网络 ID> allowDefault=1
sudo zerotier-cli set <ZeroTier One 网络 ID> allowGlobal=1
クライアントの ZeroTier サービスを再起動するたびに値が 0 にリセットされ、クライアントは ZeroTier One のネットワークへルーティングされなくなります。そのため、ルーティングを有効にするにはこのコマンドを再度実行する必要があります。
-
クライアントの DNS 設定
クライアントには社内の DNS サーバーを設定することをおすすめします。社内ネットワークへアクセスできるうえ、誤った IP アドレスへのリクエストも防げます。
以上で設定は完了です。ZeroTier One の管理画面でネットワークの状態を確認したり、ネットワークルールを管理したりできます。