一、功能介紹
在一些企業網路中,需要特定的路由出口供員工使用,這裡我們將介紹如何透過 ZeroTier One 網路設定特定的路由出口。
ZeroTier One 是一個開源應用程式,它可以透過點對點加密將各區域的網路通訊連接在一起,從而達到安全的網路通訊。
在本文中我們將介紹如何透過 ZeroTier One 網路設定路由出口。
二、先決條件
在完成本文中的所有任務之前,我們需要先準備好以下內容:
- 執行 Ubuntu 20.04 系統的伺服器,在此伺服器上您還需要具有 sudo 權限的使用者。
- ZeroTier One 的帳戶,您可以前往 ZeroTier One 的官網,並在此網站註冊一個帳戶。
- 已設定 ZeroTier One 的本地路由器,如果您尚未設定路由器,可以參考 透過 ZeroTier One 異地組網連通子公司網路 進行設定。
完成這些先決條件後,您就可以開始本文的學習了。
三、操作流程
-
安裝 ZeroTier One,這裡依照官網提示進行安裝即可
curl -s https://install.zerotier.com | bash在 ZeroTier One 的路由器上設定 ZeroTier One 網路
zerotier-cli join <ZeroTier One 网络 ID>前往 ZeroTier One 的管理頁面,在此頁面上允許此伺服器連線 ZeroTier One 網路,並設定伺服器的 IP 位址。 本文以伺服器 IP
10.0.0.1/24為例,ZeroTier One 分配給伺服器的 IP 位址以10.1.1.1/24為例。 -
檢查伺服器是否已啟用 Linux 核心的資料轉送功能。
sudo sysctl -a | grep net.ipv4.ip_forward如果沒有啟用,則需要啟用:
sudo sysctl -w net.ipv4.ip_forward=1 -
設定
iptables規則透過
ip addr指令查看網路介面名稱,輸出如下1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000 link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00 inet 127.0.0.1/8 scope host lo valid_lft forever preferred_lft forever inet6 ::1/128 scope host valid_lft forever preferred_lft forever 2: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc mq state UP group default qlen 1000 link/ether 00:0d:7a:c9:0f:62 brd ff:ff:ff:ff:ff:ff inet 10.0.0.1/24 brd 10.0.0.255 scope global eth0 valid_lft forever preferred_lft forever inet6 fe80::20d:3aff:fec9:f57/64 scope link valid_lft forever preferred_lft forever 3: zt0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 2800 qdisc fq_codel state UNKNOWN group default qlen 1000 link/ether 5a:89:77:77:77:77 brd ff:ff:ff:ff:ff:ff inet 10.1.1.1/24 brd 10.1.1.255 scope global zt0 valid_lft forever preferred_lft forever inet6 fe80::5889:7777:7777:7777/64 scope link valid_lft forever preferred_lft forever新增
iptables規則,設定如下:sudo iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE sudo iptables -A FORWARD -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT #允许服务器的网卡 eth0 转发所有来自 ZeroTier One 的流量 sudo iptables -A FORWARD -i zt0 -o eth0 -j ACCEPT由於
iptables規則會在伺服器重新開機後遺失,這裡安裝iptables-persistent來將規則持久化。sudo apt install iptables-persistent sudo netfilter-persistent save如果您的伺服器重新開機後無法轉送流量,請檢查
iptables規則是否已儲存。 -
前往 ZeroTier One 的管理介面,在此頁面上設定需要路由的 IP 網段。這裡我們以
8.8.8.0/24為例。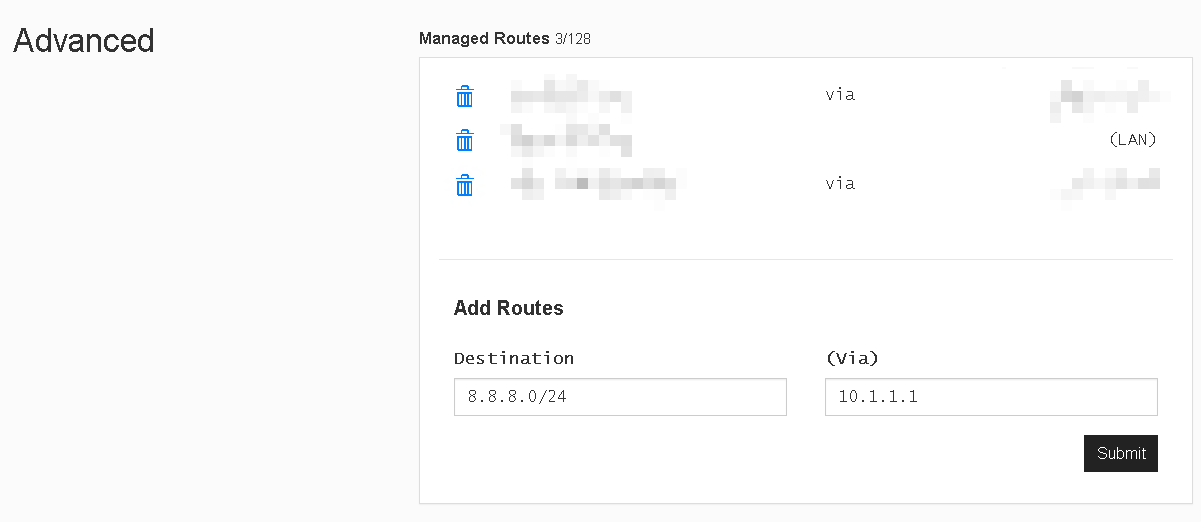
-
接下來,設定 ZeroTier One 用戶端軟體允許承載預設路由流量,這會修改用戶端的路由,使其路由到 ZeroTier One 的網路。這裡我們在本地路由器上執行:
sudo zerotier-cli set <ZeroTier One 网络 ID> allowDefault=1
sudo zerotier-cli set <ZeroTier One 网络 ID> allowGlobal=1
每次重新啟動用戶端的 ZeroTier 服務時,這些值都會被重設為 0,這表示用戶端將不會路由到 ZeroTier One 的網路,因此需要再次執行此指令以啟用路由。
-
用戶端的 DNS 設定
建議將用戶端設定為使用企業內部的 DNS 伺服器,既能實現內網存取,同時也可以避免解析到不正確的 IP 位址。
至此設定已完成,您可以在 ZeroTier One 的管理介面上查看網路狀態並管理網路規則。